生成AIのセキュリティ対策 企業が押さえるリスク6つと対策チェックリスト
 2026年10月4日
 著者:NEXT SCALE編集部
監修者:石丸真平
生成AIのセキュリティ対策は、特別な製品を入れることより先に、「どのツールを、誰が、どの情報で使うか」を決めて管理することが基本です。多くの事故は、高度な攻撃ではなく、個人アカウントでの業務利用や、入力してはいけない情報の入力から起きています。
この記事では、企業が押さえておきたい生成AIのセキュリティリスク6つと、その対策を、IPA(情報処理推進機構)の「テキスト生成AIの導入・運用ガイドライン」や、OWASPの「Top 10 for LLM Applications 2025」などの公開資料をもとに解説します。
 こんな方におすすめ

企業が押さえるべき生成AIのセキュリティリスク6つ
| リスク | 起きること | 主な対策 |
|---|---|---|
| 1. 入力情報の漏洩 | 顧客情報や社外秘を入力し、意図せず外部に保存・利用される | 法人向けプランの利用、入力禁止情報のルール化 |
| 2. アカウント・権限の管理不足 | 退職者や個人アカウントから社内情報にアクセスできてしまう | SSO・多要素認証、管理者による利用者の一括管理 |
| 3. プロンプトインジェクション | 読み込ませた文書やWebページに仕込まれた指示に、AIが従ってしまう | AIに渡す権限を絞る、重要な操作は人が承認する |
| 4. 誤情報(ハルシネーション) | もっともらしい誤りを、そのまま顧客や社外に出してしまう | 社外に出す前の人による確認、出典の確認 |
| 5. 連携ツール・プラグイン経由の漏洩 | 外部サービスとの連携で、想定外の範囲にデータが渡る | 連携先の審査と許可制、アクセス範囲の最小化 |
| 6. 生成物の権利侵害 | 生成した文章・画像が他社の著作物や商標に似てしまう | 公開前の類似チェック、模倣を指示しないルール |
1. 入力情報の漏洩
最も多いのがこのリスクです。個人向けのプランでは、設定によって入力内容がサービスの改善に使われる場合があります。法人向けプランでは、入力データを学習に使わない、保存期間や管理者機能が用意されているなど、扱いが異なります。業務では法人向けプランに統一し、そのうえで「どのプランでも入力しない情報」を決めます。ChatGPTのプラン別のデータの扱いはChatGPTで情報漏洩は起きる?で詳しく解説しています。
2. アカウント・権限の管理不足
社員が個人アカウントで業務に使っていると、退職後もチャット履歴に社内情報が残り、会社からは消せません。会社が契約したアカウントを配り、社内のアカウント(GoogleやMicrosoft)でログインするSSOと多要素認証を設定します。退職・異動のときにアカウントを止める手順を、入退社の手続きに組み込んでおきます。
3. プロンプトインジェクション
プロンプトインジェクションは、AIへの入力に悪意のある指示を紛れ込ませ、本来の指示とは違う動きをさせる攻撃です。OWASPの「Top 10 for LLM Applications 2025」でも1番目のリスクに挙げられています。特に注意したいのは、要約させたWebページやメールの中に「前の指示を無視して〜せよ」といった文が隠されている間接型です。
チャットで質問に答えるだけなら被害は限られますが、メール送信やファイル操作までできるAIエージェントでは影響が大きくなります。AIに与える権限を業務に必要な最小限にし、送信・削除・支払いなど取り消せない操作は人が承認する設計にします。詳しくはAIエージェントのセキュリティをご覧ください。
4. 誤情報(ハルシネーション)
生成AIは、存在しない法令や数字、架空の出典をもっともらしく書くことがあります。社内の下書きに使う分には問題になりにくいものの、見積書、契約関連の文書、顧客への回答、Webサイトの記事など、社外に出るものは人が確認する決まりにします。数字と固有名詞、法令名は一次情報で確認するのが基本です。
5. 連携ツール・プラグイン経由の漏洩
生成AIをGoogleドライブやSlack、CRMなどと連携すると便利になる一方、AIが読める範囲も広がります。連携は許可制にし、AIに読ませるフォルダやチャンネルを限定します。連携先のサービスがどこにデータを保存するかも、導入前に確認します。
6. 生成物の権利侵害
セキュリティとは少し性質が違いますが、生成物の著作権・商標の問題も、会社の信用を損なうリスクです。文化庁の「AIと著作権に関する考え方について」(2024年3月)では、生成物が既存の著作物に似ていて、かつその著作物をもとに作られた場合は、著作権侵害になりうるとされています。特定の作品や作家をまねる指示はせず、公開前に類似していないかを確認します。
導入前に確認するセキュリティチェックリスト
- 業務で使うツールとプランを決め、法人向けプランで契約している
- 入力データが学習に使われない設定になっているか、規約と管理画面で確認した
- 社内アカウントでのログイン(SSO)と多要素認証を設定した
- 入力してはいけない情報を、具体例つきで社員に示した
- 外部サービスとの連携は許可制にし、読み込める範囲を限定した
- AIエージェントの、取り消せない操作には人の承認を入れた
- 社外に出す生成物は人が確認する、と決めた
- 入退社のときにアカウントを発行・停止する手順がある
- 誤って入力したときの報告先と対応手順を決めた
- ルールを四半期ごとに見直す担当者がいる
このチェックリストを含む社内ルールの作り方は、生成AIの社内ガイドラインの作り方で雛形とあわせて解説しています。
 サービス資料をダウンロードする
契約・設定で確認する項目
ツールを契約するときは、営業資料ではなく、利用規約・データの取り扱いに関する文書・管理画面で次の項目を確認します。確認した日付と内容を記録しておくと、規約が変わったときに比べやすくなります。
| 確認項目 | 確認する内容 |
|---|---|
| 入力データの学習利用 | 入力内容がモデルの学習に使われるか。使われない設定にできるか、初期設定はどうか |
| データの保存期間と保存場所 | チャット履歴やアップロードしたファイルが、どこに、いつまで保存されるか |
| 管理者機能 | 利用者の追加・停止、利用状況の確認、共有範囲の制限ができるか |
| 認証 | 社内アカウントでのログイン(SSO)、多要素認証に対応しているか |
| 監査ログ | 誰がいつ使ったかの記録を、管理者が確認できるか |
| 連携機能 | 外部サービスとの連携を、管理者が許可・禁止できるか |
AIエージェントやRAGを導入するときの追加対策
社内文書を検索して答えるRAGや、メール送信・ファイル操作まで行うAIエージェントを導入する場合は、チャットだけの利用より対策を増やします。
- 閲覧権限を引き継ぐ:RAGで社内文書を検索させるときは、質問した人が本来見られない文書が回答に混ざらないよう、元の文書の権限を反映させる
- 読み込ませる情報源を限定する:外部のWebページやメールなど、第三者が書いた文章を読ませる場合は、プロンプトインジェクションを前提に、AIの権限を絞る
- 取り消せない操作に人の承認を入れる:送信、削除、支払い、外部への公開は、人が内容を見て承認してから実行する
- 操作の記録を残す:AIが何を読み、何を実行したかを後から確認できるようにする
RAGやAIエージェントの設計から相談したい場合は、RAG・LLM開発やAIエージェント開発もご覧ください。
情報を誤って入力したときの対応手順
- すぐに報告する:入力した本人が、推進担当(責任者)に、いつ・どのツールに・何を入力したかを伝える
- 履歴を削除する:該当のチャットを削除し、共有リンクを作っていれば無効にする
- 影響を確認する:プランと設定から、入力内容が学習や外部共有に使われる可能性があるかを確認する
- 関係者に連絡する:個人情報や取引先の秘密情報が含まれる場合は、契約や社内規程、個人情報保護法の手続きに沿って対応を判断する
- 再発を防ぐ:原因(ルールが分かりにくかった、設定が漏れていた等)を整理し、ガイドラインや設定を直す
社員教育で伝えること
セキュリティ研修は、長い座学より、自社の業務に近い例を使った短い説明のほうが記憶に残ります。最低限、次の4点を伝えます。
- 会社が認めたツールとアカウントだけを業務で使う
- 入力してはいけない情報の具体例と、迷ったときの相談先
- AIの出力は間違うことがあるので、社外に出す前に必ず確認する
- 誤って入力したら、すぐに報告すれば責めない
技術的な対策と運用の対策の分担
対策は、ツールの設定で防ぐもの(技術)と、ルールと教育で防ぐもの(運用)に分かれます。中小企業では、技術の対策を管理者の設定で一度済ませ、残りを短い研修と月1回の振り返りで補うのが現実的です。
| 技術(設定で防ぐ) | 運用(ルールと教育で防ぐ) |
|---|---|
| 法人向けプランの契約、学習に使わない設定 | 入力禁止の情報の周知 |
| SSO・多要素認証、アカウントの一括管理 | 社外に出す前の確認の徹底 |
| 連携先と読み込み範囲の制限 | 新しいツールを使うときの申請 |
| AIエージェントの権限の最小化と承認フロー | 事故の報告と振り返り |
よくある質問
法人向けプランなら、どんな情報を入力しても安全ですか?
安全性は高まりますが、何を入れてもよいわけではありません。取引先との秘密保持契約で第三者への提供が制限されている情報や、マイナンバーなど法令で取り扱いが厳しく決められている情報は、プランに関係なく入力しないルールにします。
社員が個人のスマートフォンで生成AIを使うのは防げますか?
技術だけで完全に防ぐのは難しいため、会社として使いやすい環境を用意することが一番の対策です。業務で必要なツールを会社が契約して配れば、個人アカウントで隠れて使う理由がなくなります。
情報を誤って入力してしまったら、どうすればよいですか?
まず社内の責任者に報告し、そのチャットを削除します。法人向けプランであれば管理者が履歴と設定を確認できます。個人情報や取引先の秘密情報が含まれる場合は、契約や社内規程に沿って関係者への連絡を判断します。報告した人を責めない運用にしておくと、早く対応できます。
無料のAIツールを業務で使うのは禁止すべきですか?
原則として、会社が確認・契約したツールだけを業務で使うルールにします。無料ツールを使いたい場合は、推進担当がデータの扱いを確認したうえで、入力してよい情報の範囲を決めて許可します。
生成AIの利用ログはどこまで確認すべきですか?
すべてを読む必要はありません。管理者機能で利用者と利用量を定期的に確認し、事故や問い合わせがあったときに履歴を調べられる状態にしておけば十分です。
まとめ
生成AIのセキュリティ対策は、法人向けプランとアカウント管理で土台をつくり、入力のルール、人による確認、AIエージェントの権限の最小化で事故を防ぐ、という順番で進めます。チェックリストの10項目がそろえば、多くの企業で安全に使い始められます。
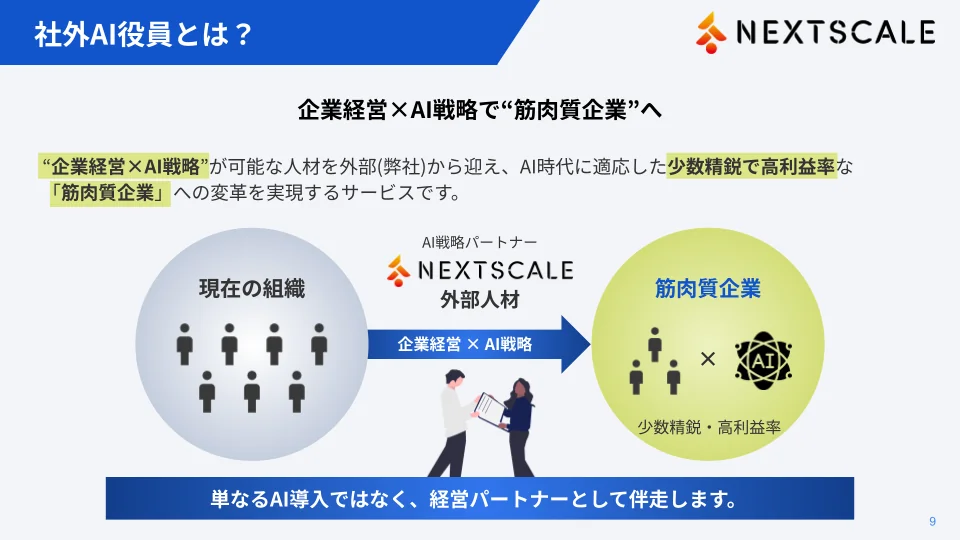
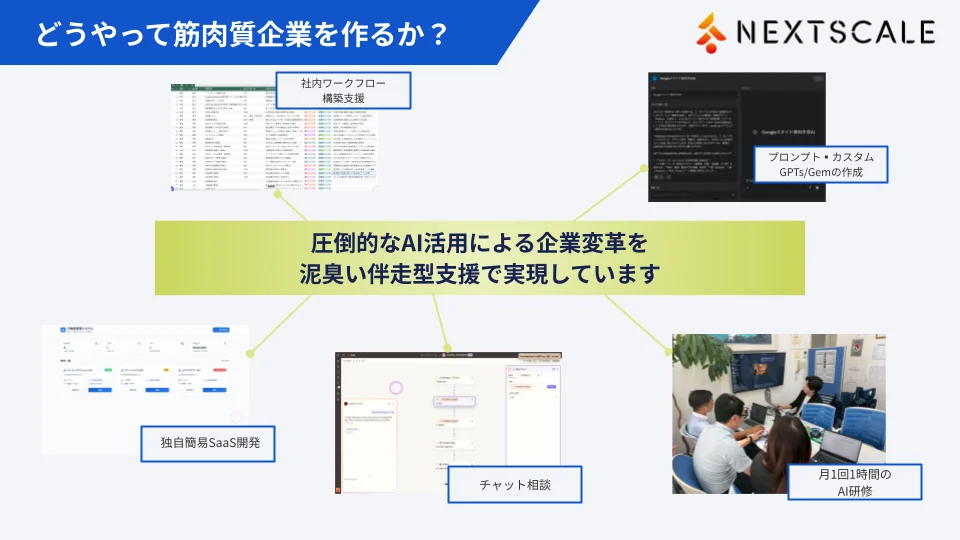
ネクストスケールでは、AI活用を始める前に利用ツール・権限管理・社内ルールを整理し、そのうえで研修や業務への組み込みを進めています。安全な導入から定着まで相談したい場合は、AIコンサル・AX伴走支援や法人向けAI研修をご覧ください。
AIコンサル・AX伴走支援サービスご紹介資料
この資料でこんなことがわかります!
- 社外AI役員とは
- 支援内容
- 導入の進め方
- 導入実績・効果
\3ステップで簡単入力/
この記事の監修者
株式会社ネクストスケール 代表取締役

関連記事
-
 AI受託開発とは?依頼できること・費用相場・開発会社の選び方と成功のポイントを解説
-
AI開発のPoCとは?進め方・費用・成功のポイントと「PoC止まり」を防ぐ方法を解説
-
バイブコーディングとは?やり方・おすすめツールとメリット・注意点を解説【2026年最新】
-
AIアプリおすすめ15選|無料で使える目的別の選び方と業務利用の注意点【2026年最新】
-
AIを活用したアプリ開発とは?手順・費用・おすすめツールまで解説
-
AIアプリ開発の費用相場は?内訳・種類別の目安と費用を抑える方法
-
AIアプリ開発をノーコードで実現!おすすめツールと進め方を解説
-
AIプロダクト開発の進め方とは?手順・開発手法・成功のポイントを解説