生成AIによる情報漏洩の事例5選 原因の分類と企業がとるべき対策を解説
 2026年9月7日
 著者:NEXT SCALE編集部
監修者:石丸真平
生成AIを業務に取り入れる企業が増えるにつれ、情報漏洩の懸念も現実味を帯びてきました。実際に、従業員が機密情報を入力してしまった事例や、サービス側の不具合で他の利用者の情報が見えてしまった事例が報告されています。
こうした事例を「怖いから使わない」という結論に結びつけるのは、得策とはいえません。原因を分類して見ていくと、多くは事前に防げる類のものです。何が起きたのかを正確に知ることが、適切な対策の出発点になります。
この記事では、実際に報告された情報漏洩の事例を5つ取り上げ、それぞれの原因を整理します。そのうえで、入力してはいけない情報の線引き、人的・技術的・組織的な対策、ツール選定時の確認点、そして万一起きたときの対応までをまとめました。
| 確認したいポイント | 結論 | 詳細 |
|---|---|---|
| どんな事例があった? | 入力ミスと不具合の両方で発生 | 従業員による機密情報の入力に加え、サービス側の不具合や共有機能を経由した流出も起きています |
| 原因は何? | 操作・不具合・窃取・管理不足 | 利用者側の問題だけではありません。認証情報の盗難や、把握されていない利用も主要な原因です |
| 何を入力してはいけない? | 個人情報と預かり情報、非公開情報 | 顧客データ、取引先から預かった資料、未公開の経営情報、ソースコード、認証情報が対象です |
| 対策の要点は? | ルール・技術・組織の3方向 | 入力範囲の明文化、学習に使われない環境の整備、利用状況を把握する体制づくりが基本になります |
この記事でわかること
- 実際に報告された情報漏洩の事例5つと、それぞれで何が起きたのか
- 原因を4つに分類して整理した、リスクの所在
- 業務で生成AIに入力してはいけない情報の具体的な線引き
- 人的・技術的・組織的な対策と、ツール選定時に確認すべき点
- 万一漏洩が起きた場合に、最初にとるべき対応の流れ
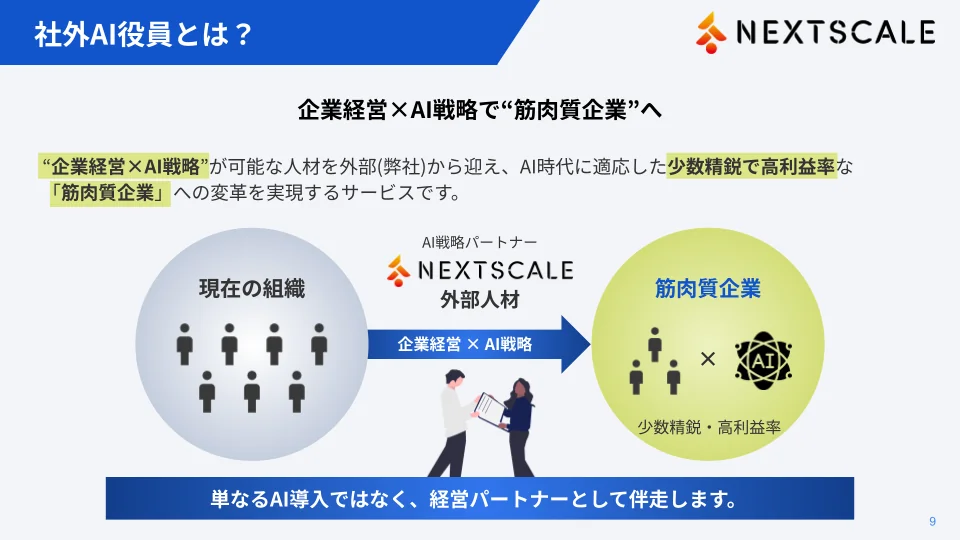
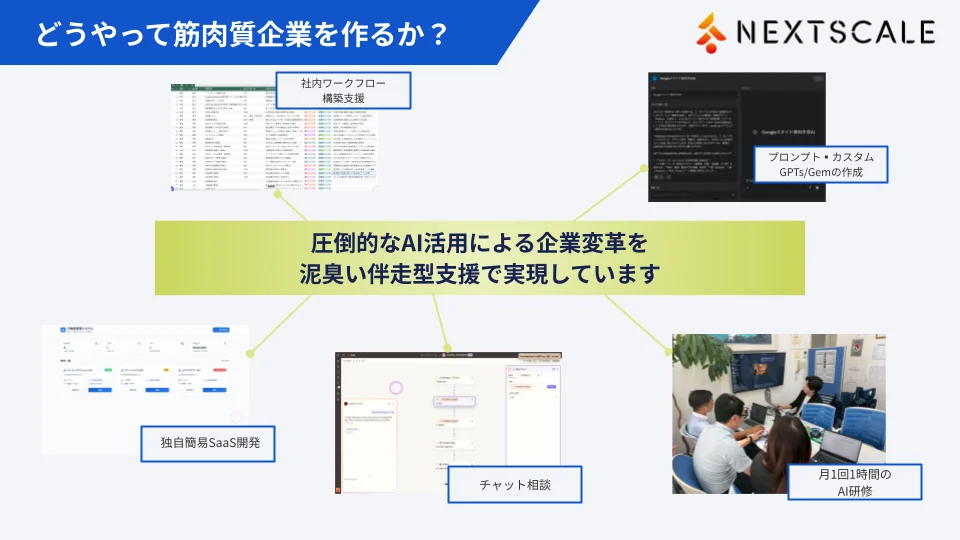
| 生成AIの活用を、社内で本格的に進めたい方へ ネクストスケールでは、生成AIの導入から社内定着までを支援しています。サービス内容や進め方をまとめた資料を無料でお配りしています。 ▶ 資料請求はこちら |
 こんな方におすすめ

生成AIの情報漏洩が注目される背景
生成AIの利用が広がるにつれ、これを起点としたセキュリティ上の問題が現実の脅威として扱われるようになりました。
独立行政法人情報処理推進機構が公表した情報セキュリティ10大脅威 2026では、「AIの利用をめぐるサイバーリスク」が初めて選出され、組織向けの脅威の第3位に位置づけられています。ランサム攻撃、サプライチェーンを狙った攻撃に次ぐ順位です。
この選出は、研究者や企業の実務担当者ら約250名による審議と投票を経て決まったものです。現場の実感として、AIをめぐるリスクが上位に来ていることを示す結果だといえます。
リスクは利用者側だけの問題ではない
注意したいのは、この脅威が複数の側面を持つ点です。利用する側の問題、AIそのものへの攻撃、そしてAIを悪用した攻撃の高度化という異なる観点が含まれています。
情報漏洩に絞って見ても、従業員の入力だけが原因ではありません。サービス側の不具合、認証情報の窃取、機能の仕様に起因するものなど、経路は複数あります。一方向の対策だけでは防ぎきれないという前提で考える必要があります。
社内での生成AI活用の進め方については、ネクストスケールのコラムでも継続的に取り上げています。
実際に起きた情報漏洩の事例
ここからは、公表されている事例を5つ取り上げます。それぞれ経路が異なるため、自社に当てはまるものがないかを確認しながら読み進めてください。
①従業員が機密情報を入力した事例
2023年、韓国の大手電子機器メーカーで、技術者が業務中にソースコードなどの社内情報をチャット型の生成AIに入力していたことが判明しました。動作の不具合を確認させる目的や、会議の内容を整理させる目的で使われていたと報じられています。
同社はこの件を受けて、社内での該当サービスの利用を制限する措置を取りました。入力したデータが外部の事業者のサーバーに保存される可能性、そして他の利用者への回答に使われる可能性を懸念した判断です。
この事例が示すのは、悪意がなくても漏洩は起きるという点です。業務を効率化しようとした行為が、そのまま情報の社外流出につながっています。
②サービス側の不具合で他の利用者の情報が見えた事例
2023年3月、ChatGPTを提供するOpenAIは、利用しているオープンソースのライブラリに含まれていた不具合により、一部の利用者に他の利用者の会話履歴のタイトルが表示される事象が発生したと公表しました。
同社の説明によれば、この不具合の影響で、一部の課金に関する情報についても他の利用者から閲覧できる状態が生じていました。不具合自体は速やかに修正されています。
ここから読み取るべきは、自社の運用が完璧でも、サービス側の要因で情報が出る可能性はゼロにできないということです。入力する情報の重要度を下げておくことが、最終的な守りになります。
③認証情報が盗まれて闇市場に流通した事例
2023年には、セキュリティ企業の調査により、チャット型生成AIサービスのログイン情報が大量に窃取され、闇市場で取引されている状況が報告されました。
原因は、サービス自体の脆弱性ではありません。利用者の端末が情報窃取型のマルウェアに感染し、ブラウザに保存されていた認証情報が自動的に外部へ送られていたことによるものです。
アカウントが乗っ取られれば、過去の会話履歴がすべて第三者に見られます。業務で使っているアカウントほど、蓄積された情報の価値は高くなります。多要素認証の設定と、端末側のマルウェア対策が欠かせません。会話の履歴を長期間残さない運用にしておくことも、被害を抑える手段のひとつになります。
④共有リンクが検索結果に表示された事例
2025年、ChatGPTの会話を共有する機能をめぐって、共有されたページが検索エンジンの検索結果に表示される状態になっていたことが問題になりました。
この機能自体は、利用者が任意で公開用のリンクを作る仕組みでした。しかし、検索エンジン経由で第三者が発見できる状態になったことで、業務に関する内容や個人に関わる内容が意図せず見つけられる状況が生まれました。提供元は2025年8月にこの仕組みを取りやめています。
便利な機能が、想定外の形でリスクになるという典型例です。共有機能を使う場合は、そのリンクが誰に見えるのかを正確に理解しておく必要があります。
⑤設定の不備で入力内容が閲覧可能になった事例
2024年3月には、ある対話型の生成AIサービスで、データベースの設定に不備があり、利用者が入力した内容や登録情報が第三者から閲覧・編集できる状態になっていたことが公表されました。
利用者からの指摘によって判明したもので、その後、脆弱性は解消され、情報の悪用は確認されていないと発表されています。
この事例からは、提供元の規模や知名度だけでサービスの安全性を判断できないことが分かります。導入時にセキュリティ体制を確認する手順が必要です。
| 自社に合った進め方を相談したい方へ 「どこから着手すべきか分からない」「社内での定着が進まない」といった課題は、状況を伺いながら整理するのが近道です。個別のご相談を承っています。 ▶ 相談予約はこちら |
事例に共通する要点
5つの事例を並べると、共通する点が見えてきます。ひとつは、大半が悪意のない行為から始まっていることです。技術者は業務を早く終わらせようとし、利用者は便利な機能を使っただけでした。
もうひとつは、自社の運用だけでは防げない経路が含まれていることです。サービス側の不具合や仕様の変更は、利用者側でコントロールできません。
この2点から導かれる方針は明確です。入力する情報の重要度を下げること、そして万一出ても被害が小さい状態を保つこと。この2つが、事例から学ぶべき最大の要点になります。
 サービス資料をダウンロードする
原因を4つに分類する
事例を並べると、原因は大きく4つに整理できます。この分類ができると、自社に必要な対策が見えてきます。
利用者の操作によるもの
最も多いのが、従業員が入力してはいけない情報を入力してしまうケースです。悪意ではなく、判断基準を知らなかったことが原因になります。
対策の中心は、入力してよい情報の範囲を明文化し、周知することです。ルールがない状態で「気をつけて使って」と伝えるだけでは、実質的に何も決めていないのと同じになります。
サービス側の不具合によるもの
提供元のシステムに起因する漏洩です。利用者側で完全に防ぐことはできませんが、重要度の高い情報を入力しないという運用で影響を小さくできます。
加えて、提供元がインシデントを公表する姿勢を持っているか、対応が速いかも選定時の判断材料になります。
認証情報の窃取によるもの
アカウントを乗っ取られることで、過去の履歴がまとめて流出します。AI固有の問題ではなく、一般的な情報セキュリティの問題ですが、生成AIには会話の履歴が蓄積されるぶん被害が大きくなります。
多要素認証の必須化、端末のマルウェア対策、パスワードの使い回しの禁止といった基本的な対策が効きます。
管理されていない利用によるもの
会社が把握していないサービスを、従業員が個人で契約して業務に使っている状態です。組織として利用状況を把握できていないため、何が入力されているか分かりません。
この状態は、禁止を強めるほど発生しやすくなります。使える手段を用意しないまま禁止すると、見えないところで使われるという構造を理解しておく必要があります。
実際、業務の効率化に効果があると分かっているものを一律に止めても、現場は代替手段を探します。個人の端末や私物のアカウントで使われれば、会社側は何が入力されたかを一切把握できません。禁止は管理ではなく、把握の放棄になりかねないという点を踏まえて方針を決めてください。
入力してはいけない情報
線引きを具体的に示しておくと、現場での判断が安定します。原則として制限すべき情報は次のとおりです。
個人情報
氏名、住所、電話番号、メールアドレス、生年月日といった、特定の個人を識別できる情報が対象です。顧客の情報だけでなく、従業員の情報も含まれます。
問い合わせ内容の要約や、応募書類の整理といった業務では、意識しないまま個人情報を含めてしまいがちです。入力前に該当箇所を削除するか、置き換える手順を決めておいてください。
顧客や取引先から預かった情報
先方から受け取った資料や図面、仕様書などです。秘密保持契約で第三者への提供が制限されている場合、外部サービスへの入力が契約違反にあたる可能性があります。
自社の判断だけで決められない領域なので、契約条項の確認を先に行う運用にしてください。
未公開の経営情報
決算の数字、新製品の計画、人事に関する情報、他社との交渉状況などです。公表前に外部へ出た場合の影響が大きい情報であり、扱いには特に注意が必要です。
ソースコードや技術情報
事例①で問題になった領域です。自社の技術的な資産にあたる情報は、原則として社外のサービスに入力しない方針が安全になります。
開発でAIを使いたい場合は、入力データが学習に使われない条件が明記された環境を用意することが前提になります。
認証情報
パスワード、接続先の情報、鍵となる文字列などです。設定ファイルやコードにこれらが含まれたまま入力してしまう事故が起きやすいため、入力前の確認を習慣にしてください。
漏洩が起きやすい業務の場面
ルールを作っても、実際にどの場面が危ないかが分からなければ守られません。現場で起きやすい状況を挙げます。
議事録や打ち合わせ記録の要約
会議の記録には、参加者の氏名、取引先の社名、検討中の条件、未公開の計画が自然に含まれます。要約させるつもりで全文を貼り付けた結果、社外に出せない情報がまとめて入力されるパターンです。
対策としては、要約させる前に固有名詞と数値を伏せ字に置き換える、あるいは学習に使われない環境でのみ扱うと決めておくことです。
問い合わせ対応の返信作成
顧客からのメールをそのまま貼り付けて返信案を作らせる使い方は、業務としては自然ですが、メール本文には氏名や連絡先、契約内容が含まれています。
返信の型だけを作らせて、個別の情報は自分で埋めるという運用に変えるだけで、リスクは大きく下がります。
資料やデータの分析
売上データや顧客リストを読み込ませて傾向を分析させる使い方も増えています。扱う情報の量が多いぶん、影響も大きくなる領域です。
分析目的であれば、個人を特定できる列を削除してから渡す、社名を記号に置き換えるといった前処理が有効です。
開発作業でのコードの相談
エラーの原因を調べるために、コードや設定ファイルをそのまま貼り付ける場面です。設定ファイルには接続先の情報や認証に関わる文字列が含まれていることがあり、事故につながりやすくなります。
貼り付ける前に該当箇所を確認する習慣と、開発向けには専用の環境を用意する対応が必要になります。
採用や人事に関わる書類の整理
応募書類の要約、評価コメントの整理といった業務は、個人情報のなかでも特に扱いに注意が必要な情報を含みます。
人事領域では、原則として外部サービスへの入力を認めないという判断も現実的です。使う場合は、対象範囲を限定したうえで手順を明確にしてください。
| 生成AIの活用を、社内で本格的に進めたい方へ ネクストスケールでは、生成AIの導入から社内定着までを支援しています。サービス内容や進め方をまとめた資料を無料でお配りしています。 ▶ 資料請求はこちら |
企業がとるべき対策
対策は、人・技術・組織の3方向から組み立てます。どれか1つでは不十分です。
人的な対策
まず、入力してよい情報と、してはいけない情報の一覧を配布します。抽象的な注意喚起ではなく、具体的な項目として示すことが重要です。
あわせて、判断に迷ったときの相談先を明示してください。迷ったまま入力されてしまう状況を防ぐことが、実務では大きな効果を持ちます。
研修の場を設けることも有効です。実際に起きた事例を共有すると、なぜそのルールがあるのかが伝わり、形だけの遵守になりにくくなります。
その際、危険性だけを強調しないことも大切です。使うことそのものが悪いという伝わり方をすると、業務効率化の機会を失ううえに、見えないところでの利用を招きます。安全に使うための条件を示す、という形で伝えてください。
技術的な対策
最も効果が大きいのが、入力内容が学習に使われない設定が可能な法人向けの環境を用意することです。個人向けの無料プランを各自が使っている状態から切り替えるだけで、リスクは大きく下がります。
費用が発生する点で導入をためらう組織もありますが、万一漏洩が起きた場合の対応費用と信用の損失を考えれば、判断は難しくないはずです。
加えて、機密情報に該当する語句を検出して送信を止める仕組み、利用できるサービスを制限する仕組み、利用状況を記録する仕組みが挙げられます。近年は、こうした機能を備えた製品も選択肢が広がっています。
扱う情報の機密度が特に高い場合は、自社の環境内でモデルを動かす構成も選択肢になります。外部にデータを送らずに済むため、契約上の制約が厳しい業務でも使えます。構築と運用の負担は増えるため、対象業務を絞って検討するのが現実的です。
多要素認証の必須化と、端末のマルウェア対策も忘れないでください。事例③で見たとおり、AI側の対策だけでは防げない経路があります。
組織的な対策
利用状況を把握する体制を作ります。誰がどのサービスを使っているかが分からない状態では、管理そのものが成立しません。
そのうえで、会社として利用を認めるサービスを決め、必要なライセンスを提供します。使える環境を用意することが、管理されていない利用を減らす最も確実な方法です。
ルールの維持と更新の担当も決めておいてください。サービスの仕様も脅威の状況も変わり続けるため、一度作って放置すると実態と合わなくなります。
定期的に利用状況を確認する機会を設けることも有効です。想定していなかったサービスが使われていないか、入力されている内容に問題がないかを点検すると、事故が起きる前に軌道修正できます。
ツールを選ぶときの確認点
導入するサービスを選ぶ際、セキュリティの観点で見るべき点を整理します。
入力データが学習に使われないか
最重要の確認項目です。契約上、入力内容がモデルの学習に利用されないと明記されているかを確認してください。設定で切り替える方式の場合は、管理者側で強制できるかも重要になります。
管理機能があるか
利用者の追加と削除、権限の設定、利用状況の確認ができるかを見ます。退職者のアカウントを確実に無効化できることは、基本的でありながら見落とされやすい点です。
データの保管場所とログ
入力した内容がどこに保管され、どれくらいの期間保持されるかを確認します。国内での保管が要件になる場合は、選べる選択肢が限られます。
誰がいつ何を入力したかの記録が残るかも、問題が起きたときの調査に直結します。
共有機能の挙動
事例④を踏まえ、共有や公開に関わる機能がどう動くかを確認してください。リンクを知っている人が全員見られる仕様なのか、組織内に限定されるのかで、リスクの大きさが変わります。
不要であれば、共有機能そのものを管理者側で無効にできるかも確認しておくと安心です。
提供元の情報開示の姿勢
数値では測りにくい項目ですが、問題が起きたときに速やかに公表し、対応を説明する姿勢があるかは重要な判断材料になります。
過去のインシデントへの対応履歴が公開されているか、セキュリティに関する情報がまとまった形で提供されているかを確認してください。何も起きていないサービスより、起きたときの対応が明確なサービスのほうが、実務では安心して使えます。
| 自社に合った進め方を相談したい方へ 「どこから着手すべきか分からない」「社内での定着が進まない」といった課題は、状況を伺いながら整理するのが近道です。個別のご相談を承っています。 ▶ 相談予約はこちら |
万一起きたときの対応
事前の備えとして、発覚時の流れを決めておくことも重要です。
発覚時にまずやること
最初に行うのは、それ以上情報が広がるのを止めることです。共有リンクが公開されているなら削除し、アカウントが乗っ取られている疑いがあればパスワードを変更してセッションを切ります。
同時に、社内の定められた窓口へ報告します。担当者が自分で判断して黙って対処しようとすると、対応が遅れて被害が拡大します。報告しても責められない文化を作っておくことが、実は最も効果的な備えになります。
影響範囲の特定
次に、何が、いつ、どの範囲に出た可能性があるかを確認します。入力の記録が残っていれば、この作業は大幅に楽になります。記録を残す仕組みが重要な理由のひとつです。
個人情報が含まれる場合は、法令に基づく報告や本人への通知が必要になる可能性があります。この判断は自社だけで行わず、法務や専門家に相談してください。
取引先から預かった情報が含まれる場合は、契約上の通知義務が定められていることもあります。契約書を確認したうえで、先方への連絡の要否を判断する流れになります。隠したまま発覚した場合の影響のほうが、はるかに大きくなります。
再発防止
原因が特定できたら、対策を見直します。ルールの不備だったのか、技術的な仕組みの不足だったのか、把握できていない利用があったのかによって、打つ手が変わります。
個人の不注意として処理せず、仕組みの問題として捉えることが重要です。同じ状況に置かれれば別の人も同じことをする、という前提で見直してください。
まとめ
生成AIによる情報漏洩は、従業員の入力だけが原因ではありません。サービス側の不具合、認証情報の窃取、共有機能の仕様、把握されていない利用と、経路は複数あります。
対策は、人・技術・組織の3方向から組み立てる必要があります。入力してよい情報の範囲を具体的に示し、学習に使われない環境を用意し、利用状況を把握できる体制を作るという3点が基本になります。
そのうえで、ツール選定時には学習への利用、管理機能、保管場所と記録、共有機能の挙動を確認してください。禁止するのではなく、安全に使える環境を整えることが、結果として管理されていない利用を減らす最短の道になります。使わせない対策ではなく、安全に使わせる対策へ発想を切り替えることをおすすめします。
AIコンサル・AX伴走支援サービスご紹介資料
この資料でこんなことがわかります!
- 社外AI役員とは
- 支援内容
- 導入の進め方
- 導入実績・効果
\3ステップで簡単入力/
この記事の監修者
株式会社ネクストスケール 代表取締役